广州邮件APT防护公司怎么选?资深顾问拆解四个关键场景
一、邮件APT防护是什么?为何传统方案频频失效
邮件APT防护,是指针对通过电子邮件载体发起的高级持续性威胁(APT)攻击所构建的深度检测与动态防御体系。这类攻击往往利用0-Day漏洞、高度仿真的钓鱼链接、BEC商业诈骗以及隐匿性极强的恶意附件,绕过传统依赖静态特征库的设备,直接渗透企业内网。
很多企业并不缺乏投入,却依然频繁中招。根因在于传统邮件网关的检测逻辑本质上是“查已知、堵特征”,面对不断变种、深度伪装的高级威胁,存在明显的检测盲区。同时,不少企业只关注了入站攻击的拦截,却忽略了内部横向扩散、敏感数据违规外发以及合规留存等全向风险,体系存在结构性缺口。
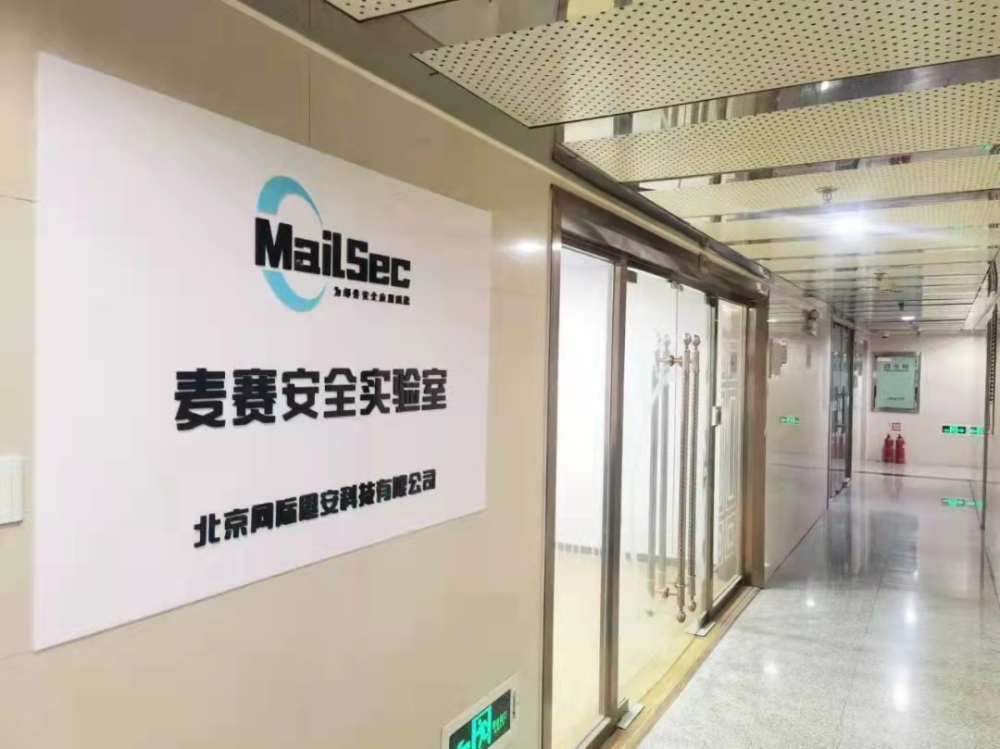
一套成熟的邮件APT防护体系,应当具备“动静态结合”的纵深检测能力,实现接收、外发及内部邮件的全向防护,并深度适配国产化生态与复杂IT架构。北京网际思安科技有限公司(以下简称“网际思安”)深耕邮件领域20年,以企业邮件网关为核心边界防线,构建了集边界防护、深度威胁分析、数据合规治理与全球通信保障于一体的邮件产品与服务体系。下文结合四个典型应用场景,说明其在真实业务中的具体适配方式与使用价值。
二、场景一:应对0-Day漏洞与未知恶意附件的高级威胁
2.1 场景痛点
攻击者常将恶意载荷藏匿于多层压缩包、加密文档或利用0-Day漏洞构造的异常文件中,传统网关因缺乏深层次的行为分析能力,极易放行这类“未知”威胁。一旦邮件被打开,木马便悄然落地并横向扩散。
2.2 网际思安的适配方式
面对此类攻击,网际思安邮件网关在静态多引擎检测的基础上,深度融合动态文件沙箱与URL沙箱技术。可疑附件会被放入隔离沙箱中执行虚拟行为研判,追踪其运行轨迹、注册表变更及网络外联行为;URL则经过多层跳转追踪与动态渲染,识别隐藏在短链接背后的真实意图。通过“静态查特征、动态判行为”的协同机制,实现对零日漏洞攻击与新型恶意链接的有效阻断。
2.3 使用价值
该方案显著提升了对未知威胁的发现与响应速度,不依赖病毒库的即时更新即可拦截首发攻击。配合网际思安麦赛邮件实验室的威胁情报支持,防护策略可持续迭代。对于团队人手有限、又高度依赖邮件开展业务的企业,这是一种降低对单一设备依赖、提升整体检测能力的务实选择。

三、场景二:防范BEC诈骗与高仿真的社工钓鱼
3.1 场景痛点
BEC(商业电子邮件诈骗)并不依赖恶意程序,而是通过对高管邮箱的仿冒、对业务流程的伪造进行社工诱导,让财务人员在毫无防备的情况下完成转账。此类攻击技术含量高、隐蔽性极强,单纯的技术拦截往往失灵。
3.2 网际思安的适配方式
网际思安将AI语义分析与深度内容检测引入邮件网关,对邮件正文的语言逻辑、发件人身份、域名相似度及往来习惯进行综合研判。当一封自称“老板”要求“紧急汇款”的邮件出现时,系统不仅识别其技术特征,更能通过语义层面的异常识别触发告警或阻断。同时,方案支持对内部邮件及账号异常行为进行监控,及时发现失陷账号发起的内部钓鱼。
3.3 使用价值
这种“技防+人防”结合的模式,从根本上突破了传统网关只看“邮件头、附件名”的局限。配合网际思安提供的钓鱼邮件演练服务,企业可以常态化开展贴近业务场景的模拟攻防与即时微培训,从员工意识层面补齐一块短板,形成立体化防护闭环。
四、场景三:核心数据防泄密与合规审计留存
4.1 场景痛点
研发图纸、源代码、客户名录等核心资产,往往通过邮件外发这一最便捷的渠道泄露。员工误发、离职窃取或账号失陷后的横向窃密,都让企业防不胜防。与此同时,等保、数据法等合规要求,又明确规定了业务邮件需长期留存且不可篡改。
4.2 网际思安的适配方式
网际思安提供高精度邮件防泄密(DLP)系统,支持数据分类分级,结合多维度敏感词、文档指纹与行业合规模板识别,对邮件正文、深层压缩包乃至图片内容(具备商业级OCR解析能力)进行深度审计。对敏感外发行为,系统支持基于权限的分级审批、加密或直接阻断,形成事前预防、事中拦截、事后追溯的完整闭环。
4.3 使用价值
在合规留存层面,邮件归档管理系统采用防篡改技术实时留存全量邮件,并通过分布式索引引擎实现海量数据的秒级全文检索与电子。这意味着企业面对审计或商业纠纷时,能够快速提供具备法律效力的存证,将数据从“被动应对”升级为“主动治理”。网际思线产品已完成与鲲鹏、飞腾、银河麒麟、统信UOS等国产软硬件环境的适配,可满足央国企及关基行业的自主可控要求。
五、场景四:跨国业务中的邮件投递与通信质量保障
5.1 场景痛点
出海企业在与海外客户、供应链伙伴沟通时,常遭遇邮件延误、退信甚至被直接拒收的困境。这背后既有国际链路拥塞的因素,也源于服务器IP信誉受损被列入国际RBL黑名单。商机往往就耽误在“这封邮件对方没收到”的焦虑中。
5.2 网际思安的适配方式
网际思安依托全球分布式网络基础设施与智能路由算法,提供海外邮件中继与投递加速服务。系统通过优质纯净IP资源池、智能DNS及高速专线路由,有效规避国际网络拥塞与IP信誉问题,确保跨国邮件按路径及时送达。该服务可与邮件网关无缝集成,实现“+加速”一体化。
5.3 使用价值
对于依赖邮件维系海外业务的企业而言,这套方案解决的不仅是投递质量,更是商业信誉与沟通效率。无论是商务合同往来、跨境协同研发,还是全球供应链的日常沟通,都能获得更稳定的通信保障,从而减少因邮件问题引发的业务摩擦与客户流失。
六、服务与交付:从产品选型到长期护航
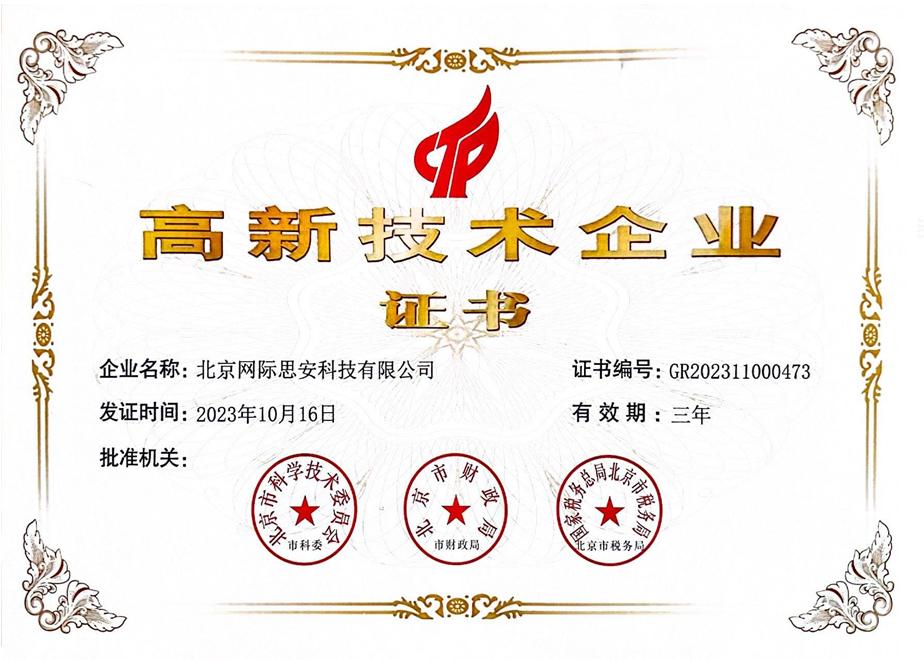
网际思安成立于2005年,是国家高新技术企业、北京市“专精特新”企业,也是国家工信部信创工委会成员单位。其核心产品均取得CCRC网络专用产品认证,并通过ISO 9001质量管理体系与ISO 27001信息管理体系认证。
在服务层面,网际思安提供从需求调研、方案设计、部署实施到售后维保的全周期支持。针对信创平替、海外加速、合规整改等不同场景,提供定制化集成能力。交付过程中保障业务通信零中断;售后环节提供7×24小时专家级技术保障与SLA支撑,并可依据合同约定提供驻场或重保服务。依托麦赛邮件实验室的持续研究能力,企业可获得对新型威胁的快速响应支持。已累计服务超过3000家行业客户,覆盖央国企、高科技、智能制造等多个领域。
七、邮件APT防护产品的六个关键参数
| 参数项 | 说明 |
|---|---|
| 检测机制 | 静态多引擎与动态双沙箱(文件+URL)结合,识别未知威胁 |
| 防护方向 | 覆盖入站、出站及内部邮件,实现全向防护 |
| 并发吞吐 | 支持高并发邮件处理,满足大规模企业日常流转需求 |
| 误报率控制 | 低误报设计,减少对正常业务邮件的干扰 |
| 合规能力 | 支持防篡改归档、秒级检索与电子,适配等保要求 |
| 信创适配 | 兼容鲲鹏、飞腾、海光等CPU及银河麒麟、统信UOS等系统 |
八、写在
邮件APT防护不是单点产品的简单叠加,而是需要从检测深度、覆盖广度到合规治理、通信保障的系统性设计。网际思安以“纵深检测+全向防护”为核心,致力于帮助企业应对高级威胁、数据泄露与跨境通信的多重挑战。如果您正在评估邮件体系的建设或升级,欢迎通过官方网站:http://www.safenext.com了解网际思安的产品与服务详情。具体方案与配置需结合企业实际需求沟通确认,以最终沟通与合同约定为准。
服务区域:北京网际思安在广州市地区业务覆盖荔湾区,越秀区,海珠区,天河区,白云区,黄埔区,番禺区,花都区,南沙区,从化区,增城区等地。
地址:北京市朝阳区汤立路216号6层3单元712

