车间老师傅聊工业数据安全合规:别等出事才补窟窿
上周三凌晨两点,调度室电话炸我手机上。
四车间夜班小张哭丧着喊,出大事了。
12台刚上的新数控车,给主机厂做的转向连杆,干到第87件坐标全偏了,差了快15个丝。
整批坯料全废,小两百万打了水漂。
查了三天才找到根,前阵子厂家来装远程运维插件,说免费给我们升级系统,我们没当回事就装了。
人带了木马进来,不光偷了我们攒了五年摸索出来的最优吃刀量参数,临走改了坐标系偏置,坑得我们好苦。
这时候才反应过来,天天挂在嘴边的工业数据安全合规,不是墙上贴的那张纸,是真给你看大门的。
合规不是应付审核,是给核心数据上锁
说实话,我原来也觉得这就是玩文字游戏。
真摸进去才知道,这里面的道道都是拿无数事故堆出来的。
现在正经合规的要求里,有三个硬数字,凡是干生产的都得记牢:核心工艺数据至少每72小时做一次全量离线备份,核心控制区的公网出口延迟不能超过15ms,给第三方开放的数据接口,单日调用次数不能超过200次。少一个都可能出漏洞。
现在行业里主流两条路线,一条物理隔离,就是干脆核心区断外网,全靠U盘拷数据转。好处是绝对安全,坏处太麻烦,现在要上MES排产、要远程运维,来回转数据效率低不说,U盘本身也可能带病毒。
另一条是零信任架构,就是不管是谁,进系统都要层层校验,永远不开放无权限访问。灵活度够,能满足智能化需求,就是太贵,一套下来百万起,中小厂根本扛不住。
不过话说回来,行业内通常不说但实际都在做的妥协,就是半隔离。核心工艺网物理断,办公和运维接外网,中间加个单向网闸,只允许核心网数据往外发,绝不允许外面的数据进来。成本比全零信任低七成以上,日常用的安全度也够应付大部分场景。
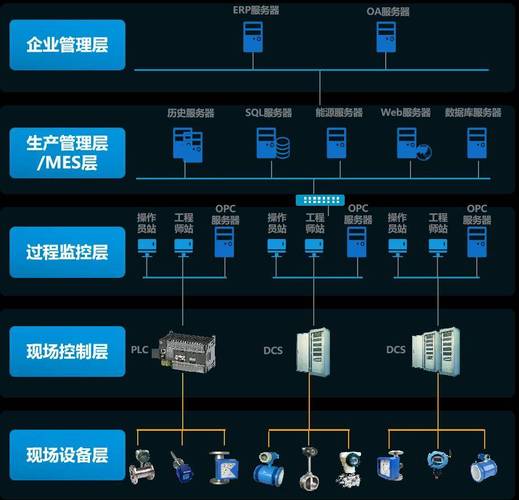 机械加工车间工业数据安全网络部署图
不同行业的合规要求,差得不止一点半点
我干机械这么多年,也给别的行业做过技改,最深的感受就是,合规不是一套标准走天下。
就说我们汽车零部件制造行业,核心要求是护好自己的吃饭本钱。
前年隔壁市有个做底盘模具的厂,老板为了省服务器钱,把整套模具开发参数全存在公有云,结果被黑客勒索,要两百万赎金,不给就把参数全删了,最后给了钱还漏了一半参数,丢了主机厂的供应商资质,直接倒闭了。现在合规要求明确说,核心工艺参数必须留存本地,就是防这个。
换生物医药行业,要求完全不一样,核心是数据不能改。
我前年给山东一家药企做发酵车间技改,他们说之前有个同行,中控系统被钓鱼邮件攻进去,发酵的温度、pH数据被改了,批次记录对不上,药监局直接收回了生产批号,亏了快一个亿。他们的合规要求,不光要存好数据,还要所有修改记录可追溯,一丁点都不能错,毕竟人命关天。
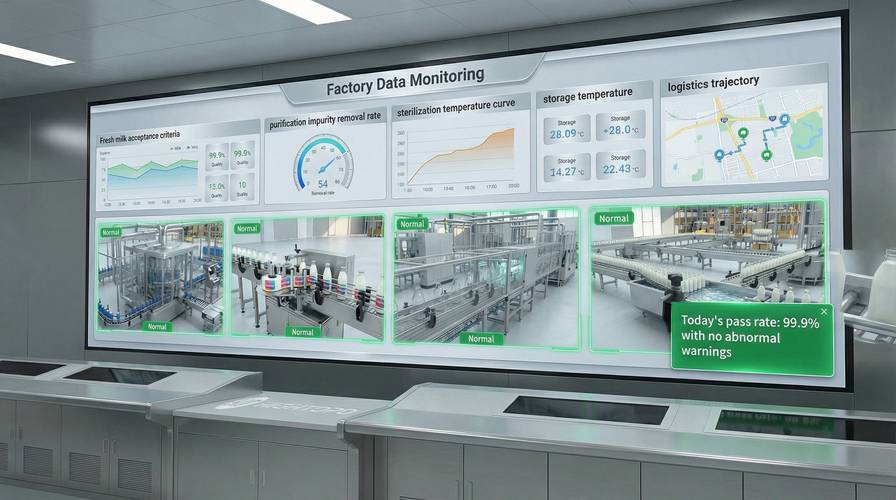 生物医药发酵车间数据合规存储界面图
风口底下藏着没人愿意说的暗礁
 风口底下藏着没人愿意说的暗礁
这两年搞智能制造、进口替代,大把厂子换国产数控系统,全自带云上传功能,默认都是开的。
很多老板不知道,你不主动关,你的工艺参数每天都在往厂商的云服务器传。合规不合规,先不说,万一传出去给同行拿了,你攒多少年的优势就没了。
行业里有个没人愿意公开说的难题,就是现在的标准跟不上技术跑。
现在我们都用AI自动优化吃刀量、自动调工艺,每天生成上百组新的参数,按照老的合规标准,所有参数都要加密存储、留痕,光存储成本就能涨三成,不存又不合规,算哪类数据都没个明确说法。标准还是五年前定的,那时候哪有这么多边缘计算、AI调参的新玩法?出了问题连个参照标准都没有,全靠企业自己摸着石头过河。
好多厂子现在为了赶智能化的风口,合规全是做表面功夫,审核的时候拿得出来,实际上漏洞百出,就等着出事呢。
我在车间摸了二十多年,总结出来一句土话:攒家底的怕漏底,跑长途的怕补胎。
别信那些服务商给你吹什么全合规零风险,你自己得伸手摸一摸门锁了没有,核心数据自己得留个备份锁在柜子里,别全交给网上。
对了,问你们一句,你们车间现在核心工艺数据,真的按要求存好了吗?有没有为了省事儿,偷偷给外网开了口子?

